
Conformité aux exigences de lutte contre le blanchiment d’argent de CANAFE : ce que votre logiciel doit faire en 2025
CANAFE a mis à jour ses attentes pour 2025. Votre plateforme tient-elle compte de ces changements? À l’heure actuelle, le Centre d’analyse des opérations et déclarations financières du Canada (CANAFE, ou FINTRAC en anglais) intensifie sa surveillance de l’économie numérique. Toute plateforme qui traite des opérations canadiennes, qu’il s’agisse d’un processeur de paiements, d’un portefeuille numérique ou d’un site de prêt, est soumise à un examen rigoureux.
Les attentes réglementaires évoluent rapidement. Par conséquent, un logiciel conçu selon les normes de 2020 est probablement désuet. Pour demeurer concurrentielle, votre infrastructure technologique doit évoluer afin de respecter les normes modernes des logiciels de conformité AML à FINTRAC en 2025.
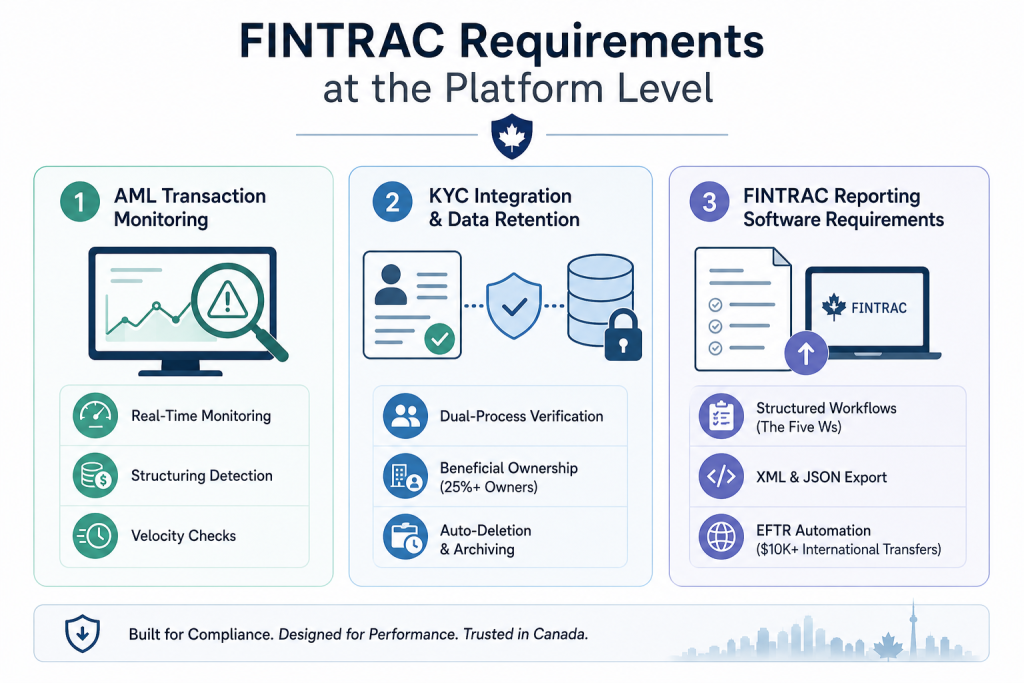
Ce que CANAFE exige au niveau de la plateforme
CANAFE réglemente les entités déclarantes, et non les logiciels eux-mêmes. Toutefois, pour ces entités, votre plateforme représente soit un atout, soit un risque majeur. Si votre logiciel ne signale pas une opération douteuse, vos clients peuvent faire l’objet de mesures d’application sévères. Vous risquez alors de perdre votre part de marché et de nuire à votre réputation.
1. Surveillance des opérations de lutte contre le blanchiment d’argent au Canada : l’exigence du temps réel
Les protocoles modernes de surveillance des opérations AML au Canada exigent plus que de simples vérifications de seuil. En 2025, l’accent est désormais mis sur les comportements et la fréquence des opérations.
- Logique en temps réel : les plateformes qui traitent un volume élevé ne peuvent pas compter sur le traitement par lots. Leur logique doit plutôt évaluer les opérations au moment où elles se produisent. Si un utilisateur tente de transférer des fonds, le système doit vérifier le niveau de risque avant que l’opération soit terminée.
- Détection du fractionnement : mettez en œuvre des règles automatisées pour signaler le « fractionnement ». Cette pratique consiste à effectuer plusieurs petites opérations afin de demeurer sous le seuil de déclaration de 10 000 $. Votre système devrait également suivre ces tentatives sur plusieurs jours et dans plusieurs comptes.
Vérifications de fréquence : votre architecture a donc besoin d’une couche de mise en cache haute performance, comme Redis, pour suivre la fréquence des opérations sans ralentir l’expérience utilisateur.
2. Intégration KYC et conservation des données
Vous devez vérifier l’identité d’un utilisateur avant de traiter le moindre dollar. Votre plateforme doit donc s’intégrer de façon fluide à des services de vérification d’identité certifiés au Canada.
- Méthode à processus double : assurez-vous que votre plateforme prend en charge la méthode à « processus double ». Celle-ci consiste à vérifier le nom et l’adresse d’un utilisateur auprès de deux sources fiables et distinctes.
- Propriété effective : en 2025, il ne suffit plus de vérifier l’entité commerciale. Votre logiciel doit recueillir et vérifier les renseignements sur les propriétaires des entreprises clientes. Plus précisément, toute personne qui détient au moins 25 % de l’entreprise doit être identifiée.
Suppression automatique et archivage : CANAFE impose des délais stricts pour la tenue des dossiers. Utilisez une architecture qui applique automatiquement ces périodes de conservation. Pour en savoir plus sur la création de ces couches de sécurité, consultez notre guide sur les solutions SaaS à confiance zéro pour les entreprises canadiennes réglementées : la stratégie complète.
3. Exigences de CANAFE pour les logiciels de déclaration
Lorsqu’un responsable de la conformité repère une opération douteuse, une simple note dans un CRM ne suffit pas. Pour demeurer viable sur le marché canadien, votre plateforme doit respecter des exigences précises de CANAFE pour les logiciels de déclaration.
- Flux de travail structurés : votre système doit guider les utilisateurs tout au long du processus de déclaration. Il doit recueillir les réponses aux cinq questions fondamentales : qui, quoi, quand, où et pourquoi.
- Exportation XML et JSON : assurez-vous que votre système peut exporter les données dans les formats exacts exigés par l’API ou le portail de déclaration de CANAFE. La saisie manuelle des données favorise les erreurs. La correspondance automatisée des schémas est donc essentielle.
Déclarations de télévirements : tout télévirement international de 10 000 $ ou plus doit être déclaré dans un délai de cinq jours ouvrables. Votre logiciel devrait automatiser ce signalement afin d’éviter les déclarations tardives.
Pistes d’audit immuables : une exigence non négociable
Les inspecteurs de CANAFE peuvent exiger l’accès à vos dossiers en tout temps. Vos pistes d’audit doivent donc être immuables.
La journalisation standard d’une base de données est souvent insuffisante. Par exemple, les administrateurs peuvent techniquement supprimer des entrées pour dissimuler des erreurs. Mettez plutôt en œuvre une stratégie de stockage à écriture unique et lectures multiples (WORM). Utilisez un environnement distinct fonctionnant en ajout seulement et doté de contrôles d’accès indépendants. Ainsi, même si un serveur d’application est compromis, les preuves demeurent intactes. Il s’agit d’un pilier fondamental des protocoles de gestion des risques technologiques du BSIF au Canada.
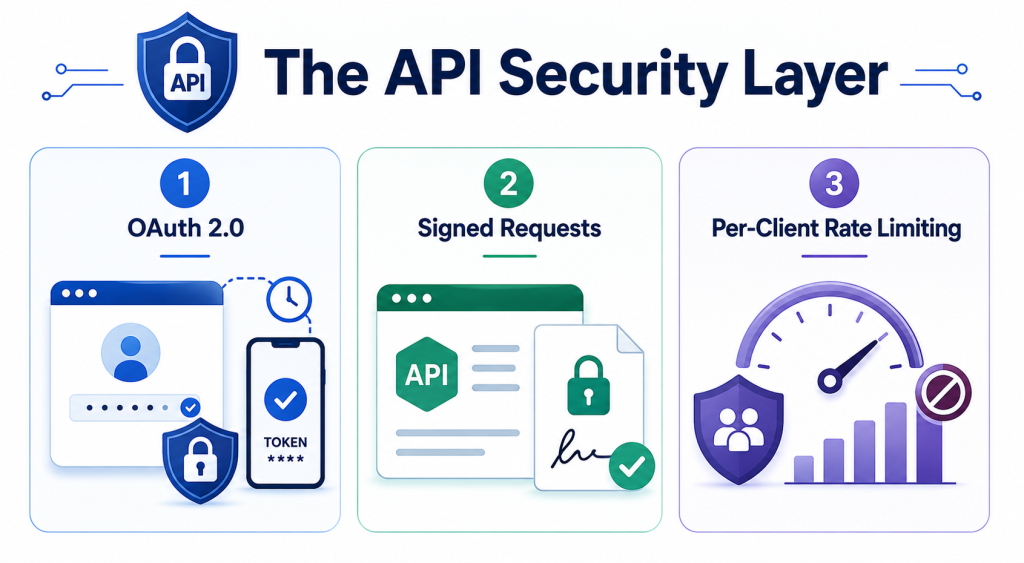
La couche de sécurité des API
La sécurité est maintenant une question de conformité. Une API compromise qui permet de manipuler des données constitue une infraction réglementaire directe. Pour protéger l’intégrité de votre système, mettez en œuvre les mesures suivantes :
- OAuth 2.0 : utilisez des jetons de courte durée pour toutes les intégrations afin de réduire la fenêtre d’attaque.
- Requêtes signées : vérifiez que les données des opérations n’ont pas été modifiées pendant leur transmission. Cette mesure est essentielle pour prévenir les attaques de l’intercepteur contre les données financières.
Limitation du débit par client : cette mesure prévient la manipulation automatisée et les tentatives d’opérations par « force brute ». Elle protège également la disponibilité de votre système pendant les périodes de fort achalandage.
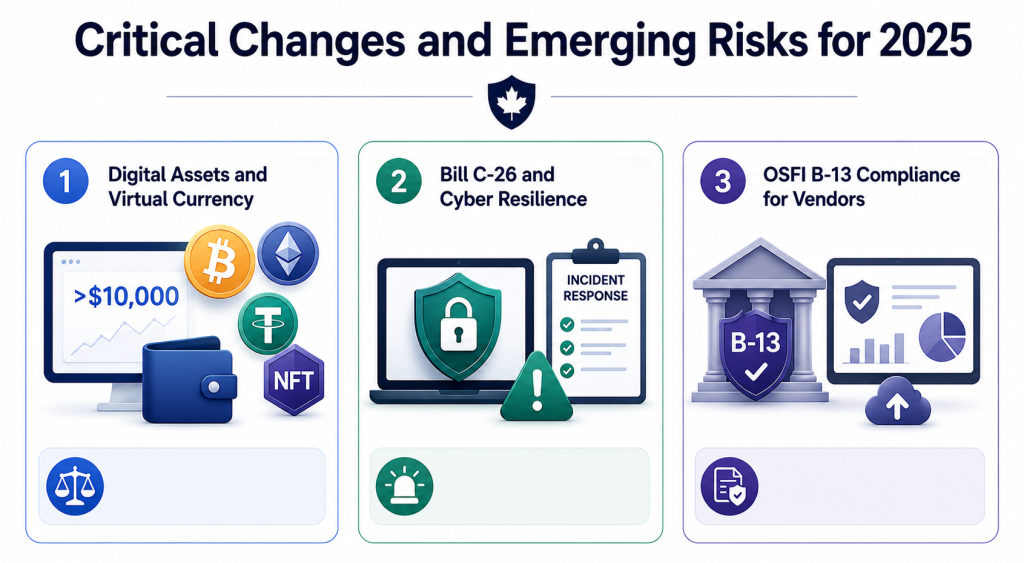
Changements importants et nouveaux risques pour 2025
Le cadre législatif canadien évolue. Pour créer un logiciel conforme à la réglementation financière canadienne, vous devez prévoir les trois changements suivants :
Actifs numériques et monnaie virtuelle
Les opérations en monnaie virtuelle de plus de 10 000 $ sont maintenant soumises aux mêmes règles de déclaration des opérations importantes en espèces que les opérations en argent comptant. Que vous traitiez des bitcoins, des cryptomonnaies stables ou des jetons non fongibles, la logique de conformité doit être la même que pour la monnaie fiduciaire.
Projet de loi C-26 et cyberrésilience
Ce projet de loi imposera aux plateformes financières de déclarer les incidents de cybersécurité. Votre logiciel doit donc intégrer des modules de « réponse aux incidents ». Ces modules devraient consigner les atteintes à la sécurité et faciliter leur déclaration aux autorités compétentes.
Conformité à la ligne directrice B-13 du BSIF pour les fournisseurs
Si vous fournissez une solution SaaS à une banque canadienne, vous devez respecter les exigences de conformité à la ligne directrice B-13 du BSIF applicables aux fournisseurs. Vous devez donc démontrer que votre plateforme possède de solides capacités de détection des menaces et de rétablissement. Vous devez aussi produire régulièrement des rapports sur votre « posture de sécurité ».
Se préparer pour l’avenir
La mise en conformité est un parcours, et non une destination. N’attendez pas un audit pour découvrir les lacunes de votre architecture. Les raccourcis pris aujourd’hui entraîneront inévitablement des obstacles réglementaires qui pourraient compromettre vos rondes de financement de série A ou B.
Principaux éléments à considérer pour les gestionnaires de produits :
- Évolutivité : votre moteur de lutte contre le blanchiment d’argent ralentit-il à mesure que votre nombre d’utilisateurs augmente?
- Interopérabilité : vos données de conformité peuvent-elles circuler facilement entre votre fournisseur KYC et votre outil de déclaration?
Expérience utilisateur : votre processus KYC est-il si complexe que les utilisateurs abandonnent la plateforme?
Votre plateforme est-elle prête?
La gestion des règles de gestion des risques technologiques du BSIF au Canada et de CANAFE exige une expertise technique approfondie. Chez Espace Info Tech Canada Inc., nous nous spécialisons dans la création des fondations sécurisées et prêtes pour l’audit dont les entreprises canadiennes de technologies financières ont besoin.
Ne traitez pas la conformité comme une réflexion après coup. Communiquez avec Espace Info Tech pour obtenir une évaluation complète de votre architecture de conformité. Nous vous aidons à créer des plateformes sécurisées, évolutives et prêtes pour l’audit, adaptées au cadre réglementaire canadien.