
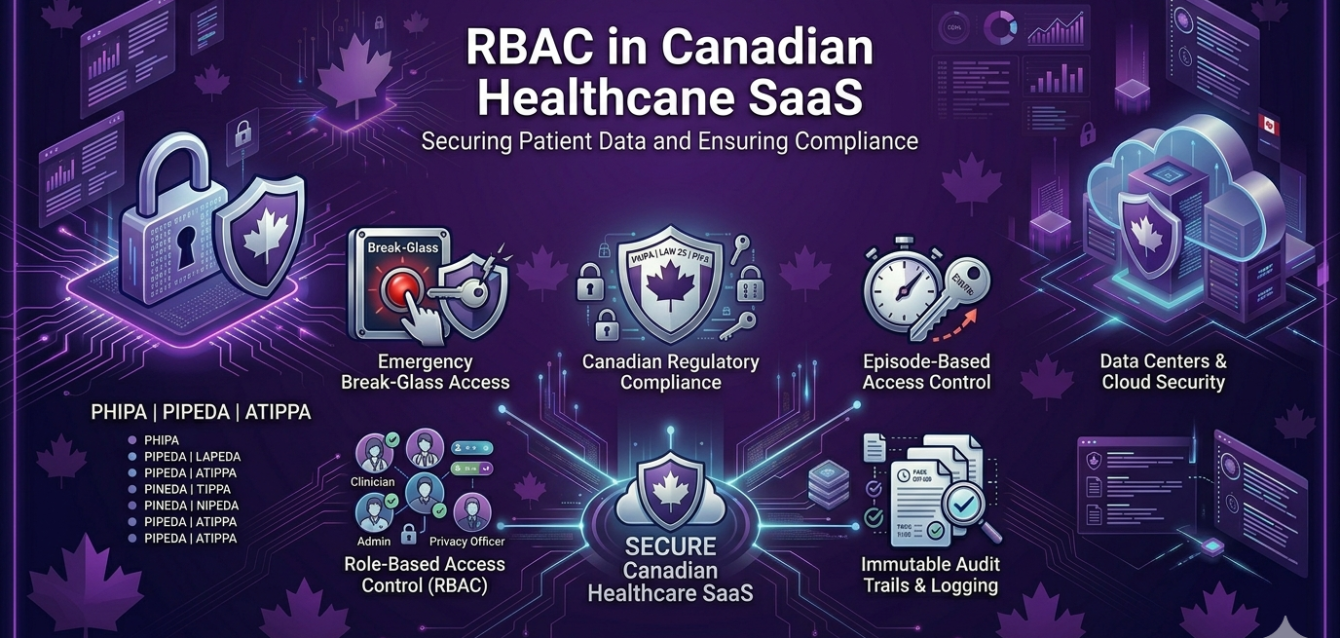
Le contrôle d’accès fondé sur les rôles dans les solutions SaaS canadiennes de soins de santé
Tout d’abord, l’accès aux données des patients n’est pas un simple problème de configuration. Il s’agit plutôt d’un enjeu architectural fondamental.
À l’heure actuelle, de nombreuses organisations canadiennes du secteur de la santé considèrent le contrôle d’accès comme un simple paramètre d’administration. Par exemple, elles supposent que le fait de cocher des cases dans un panneau logiciel garantit la conformité. Toutefois, cette approche superficielle laisse en réalité d’importantes lacunes de sécurité.
Par conséquent, les commissaires provinciaux à la protection de la vie privée et les enquêteurs chargés de l’application de la PHIPA repèrent ces vulnérabilités profondes de plus en plus fréquemment.
Votre approche architecturale doit donc changer. Dans un environnement canadien conforme, le contrôle d’accès n’est pas une fonction logicielle secondaire. Il doit plutôt constituer un engagement architectural fondamental.
Plus précisément, cet engagement exige un système conçu dès le départ pour respecter le « cercle de soins ». Pour demeurer concurrentielle, votre infrastructure technologique doit évoluer afin de respecter les normes modernes de contrôle d’accès aux données de santé au Canada.
Ce qu’exige la réglementation canadienne en matière de soins de santé
Le cadre réglementaire canadien est composé de différentes lois provinciales. Il faut donc faire preuve de précision pour s’y retrouver.
La PHIPA en Ontario et ses équivalents provinciaux
La Loi de 2004 sur la protection des renseignements personnels sur la santé de l’Ontario, connue en anglais sous l’acronyme PHIPA, constitue la référence de base. De plus, la PIPA de la Colombie-Britannique et la Loi 25 du Québec imposent des contraintes semblables. Ces lois exigent que l’accès aux renseignements personnels sur la santé soit strictement limité. Seules les personnes qui ont besoin de ces données pour exercer leurs fonctions précises devraient y avoir accès. C’est le fondement juridique des protocoles de contrôle d’accès fondé sur les rôles conformes à la PHIPA.
Auditabilité et traçabilité
La PHIPA exige que chaque accès soit consigné. Vous devez enregistrer l’identité de la personne qui a consulté les données ainsi que le moment de l’accès. Vous devez également consigner le lieu et le motif précis de cet accès. Ce journal d’audit doit pouvoir être consulté en tout temps par les dépositaires de renseignements sur la santé. Dans certains territoires, les patients ont aussi le droit de consulter ces journaux.
Santé Canada et intégrité des données
Pour les plateformes qui gèrent des dispositifs médicaux ou des essais cliniques, Santé Canada ajoute une autre couche d’exigences. L’organisme exige une traçabilité complète des données de bout en bout. Votre système doit pouvoir reconstituer l’historique complet d’un dossier. Par conséquent, chaque modification ou suppression doit être immuable et horodatée.
Concevoir le RBAC pour l’environnement clinique canadien
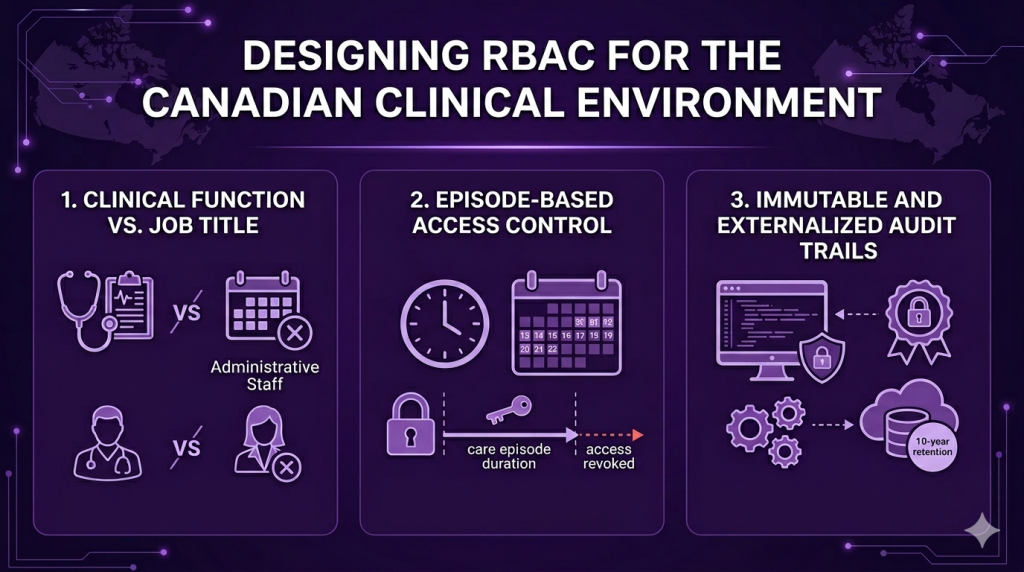
Un système de RBAC pour les solutions SaaS canadiennes de soins de santé bien conçu repose sur trois principes fondamentaux.
1. Fonction clinique plutôt que titre de poste
Un rôle générique d’« infirmière » ou d’« infirmier » ne suffit pas pour assurer la conformité à la PHIPA. Le personnel infirmier d’une unité doit avoir accès aux dossiers de médicaments. Toutefois, il n’a pas nécessairement besoin d’accéder aux notes psychiatriques. Les rôles doivent donc être définis selon des fonctions cliniques précises. L’accès doit être limité aux données minimales nécessaires à l’exécution de la tâche.
Les niveaux de rôles habituels devraient comprendre les suivants :
- Clinicien traitant : accès complet aux dossiers des patients dont il assure directement les soins. Cet accès devrait être limité à la durée de l’épisode de soins.
- Clinicien consultant : accès en lecture seule, limité dans le temps, à des dossiers précis. Chaque consultation doit être consignée comme un « événement de consultation ».
- Personnel administratif : accès uniquement aux données de planification et de facturation. Ce personnel ne devrait avoir aucun accès aux notes cliniques ni aux codes de diagnostic.
Responsable de la protection des renseignements personnels : accès en lecture seule aux journaux d’audit et aux dossiers de notification d’atteinte à la sécurité. Cette personne ne devrait pas voir les données de santé des patients, sauf si une enquête l’exige.
2. Contrôle d’accès fondé sur les épisodes de soins
De plus, un accès accordé pour une durée indéterminée demeure un risque de sécurité important. Par exemple, un médecin qui a traité un patient il y a trois ans ne devrait plus avoir accès à son dossier aujourd’hui.
Les plateformes modernes doivent plutôt mettre en œuvre un contrôle d’accès fondé sur les épisodes de soins. Selon ce modèle, le système accorde l’accès uniquement pendant une période de soins déterminée. Dès que l’épisode actif prend fin, la plateforme révoque automatiquement toutes les autorisations. Toute tentative d’accès ultérieure nécessite donc une toute nouvelle demande. L’utilisateur doit également fournir une nouvelle justification qui sera consignée aux fins d’audit.
3. Pistes d’audit immuables et externalisées
La journalisation n’est pas une fonction facultative. Dans le contexte canadien, elle est essentielle à la survie de la plateforme. Chaque événement de « lecture » est aussi important qu’un événement d’« écriture ». Pour assurer la conformité de votre plateforme, vos journaux doivent être :
- Inviolables : les journaux standards de bases de données sont vulnérables. Si un administrateur peut supprimer une entrée, il peut dissimuler une atteinte à la sécurité.
- Externalisés : transférez les journaux vers un environnement à écriture unique et lectures multiples (WORM). Ainsi, ils demeurent intacts même si le serveur principal de l’application est compromis.
- Prêts pour la conservation à long terme : les lois provinciales exigent souvent la conservation des données pendant au moins dix ans. Utilisez une architecture qui automatise ce cycle de vie. Pour en savoir plus sur ces couches de sécurité, consultez notre guide sur les solutions SaaS à confiance zéro pour les entreprises canadiennes réglementées : la stratégie complète.
L’exigence d’accès d’urgence « bris de glace »
Dans le domaine de la santé, des situations d’urgence surviennent. Un clinicien peut avoir besoin d’un accès immédiat à un dossier qu’il n’est normalement pas autorisé à consulter. C’est ce qu’on appelle un scénario de « bris de glace ».
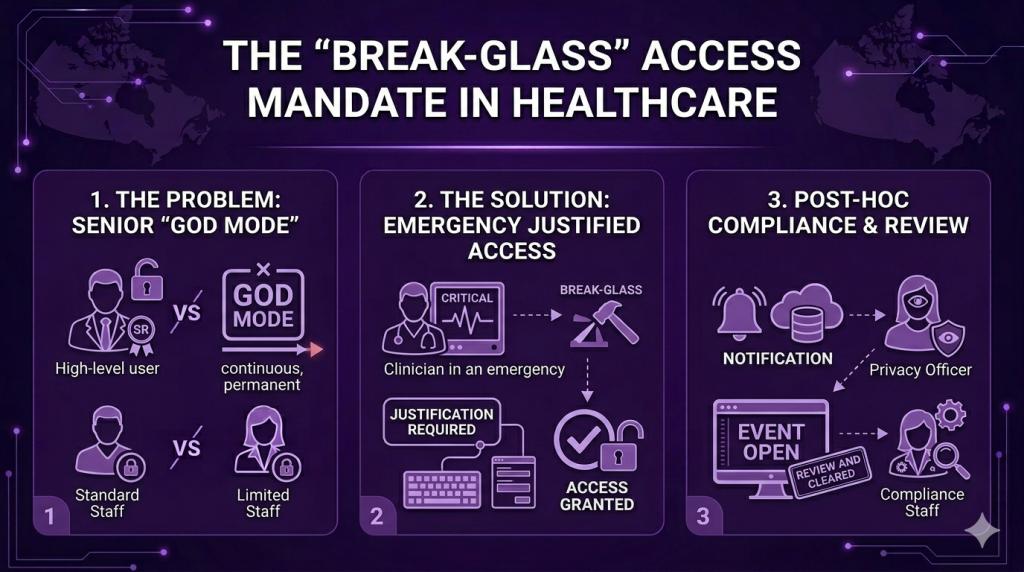
De nombreuses plateformes gèrent mal cette situation en accordant au personnel supérieur un accès permanent de type « mode Dieu ». Cette pratique contrevient aux principes de confiance zéro. Un système conforme devrait plutôt :
- Accorder un accès immédiat : la sécurité du patient est prioritaire.
- Exiger une justification : l’utilisateur doit fournir un motif au moment de l’accès.
- Déclencher des notifications : la personne responsable de la protection des renseignements personnels devrait recevoir immédiatement une alerte automatisée.
Imposer un examen après coup : l’événement doit demeurer à l’état « Ouvert » jusqu’à ce qu’il soit examiné et approuvé par le personnel chargé de la conformité.
Pourquoi les solutions SaaS prêtes à l’emploi échouent souvent
De nombreuses plateformes mondiales, comme Epic ou Cerner, sont conçues pour le marché américain. Bien qu’elles respectent les normes de la HIPAA, elles ne répondent souvent pas entièrement aux exigences provinciales canadiennes.
Par exemple, les exigences de la PHIPA en matière de journaux d’audit sont souvent plus détaillées que celles de la HIPAA. De plus, la Loi 25 du Québec impose des règles strictes concernant la résidence des données. Une plateforme conçue pour les États-Unis pourrait répliquer les données dans des centres de données américains, ce qui pourrait entraîner une importante infraction réglementaire au Canada.
Une plateforme SaaS de soins de santé développée sur mesure ou soigneusement adaptée au contexte local permet de résoudre ces problèmes. Elle garantit que les règles canadiennes de contrôle d’accès aux données de santé sont intégrées directement au code, plutôt que d’être ajoutées plus tard sous forme de correctif.
Éléments essentiels à considérer pour les chefs de la technologie en technologies de la santé
- Résidence des données : les métadonnées de votre système RBAC sont-elles stockées au Canada? Même si les données des patients sont conservées localement, une fuite transfrontalière de métadonnées peut représenter un risque de non-conformité.
- Latence : vos vérifications granulaires des accès ralentissent-elles le travail des cliniciens? Les environnements cliniques en temps réel ne peuvent pas attendre l’exécution de requêtes d’autorisation trop lentes.
- Évolutivité : votre journal d’audit peut-il traiter des millions d’événements d’accès par jour sans faire tomber la base de données?
Votre architecture est-elle conforme?
La création d’une plateforme de soins de santé au Canada exige une approche fondée sur la « protection de la vie privée dès la conception ». Les raccourcis architecturaux pris pendant la phase de votre produit minimum viable peuvent entraîner une dette technique importante. Plus grave encore, ils peuvent créer des obstacles réglementaires susceptibles de freiner votre expansion.
Chez Espace Info Tech, nous nous spécialisons dans la création des fondations sécurisées dont les entreprises canadiennes de technologies de la santé ont besoin. Nous vous aidons à respecter la PHIPA, la PIPA et la Loi 25 en toute confiance.
Ne laissez pas votre conformité au hasard. Communiquez dès aujourd’hui avec Espace Info Tech pour obtenir un examen complet de votre architecture d’accès aux données de santé. Nous vous aidons à créer des plateformes sécurisées, évolutives et prêtes pour l’audit destinées au marché canadien.